

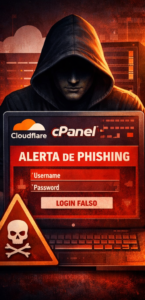
Os ataques de phishing estão cada vez mais sofisticados e muitos imitam serviços conhecidos como Mailjet, Cloudflare ou cPanel. Para quem gere um website ou email profissional, estes emails podem parecer legítimos à primeira vista. Neste artigo explico como funcionam estes ataques, quais os sinais de alerta e o que deve fazer para proteger o seu negócio e evitar cair numa fraude.
O que é phishing e porque está a aumentar
O phishing é uma tentativa de fraude através de emails ou mensagens que fingem ser de empresas legítimas.
O objetivo é simples:
-
roubar passwords;
-
obter dados pessoais;
-
aceder ao seu site ou contas online.
Nos últimos anos, os atacantes começaram a imitar serviços cloud muito utilizados, como plataformas de email, alojamento web ou segurança. Isso faz com que o email pareça confiável, especialmente para quem administra um website.
Phishing que imita serviços cloud
Hoje em dia é comum receber emails falsos que parecem vir de serviços como:
-
Mailjet;
-
Cloudflare;
-
cPanel;
-
fornecedores de alojamento web;
-
plataformas de email marketing.
Normalmente estes emails dizem coisas como:
-
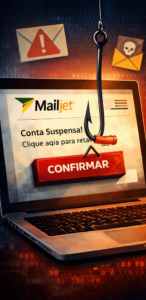
“A sua conta será suspensa”;
-
“Confirme as suas credenciais”;
-
“Atualize as configurações de segurança”;
-
“Problema na entrega de emails”.
O objetivo é levar a vítima a clicar num link falso.
Esse link abre uma página que imita o serviço original e pede login. Assim que introduz a password, os dados são enviados diretamente para o atacante.
Sinais de alerta num email suspeito
Mesmo quando o email parece profissional, existem alguns sinais comuns de phishing.
1. Domínio estranho no remetente
Por exemplo:
À primeira vista parece legítimo, mas não pertence ao domínio oficial da empresa.
2. Urgência exagerada
Frases como:
-
“A sua conta será bloqueada em 24 horas”;
-
“Ação imediata necessária”.
Os atacantes usam pressão psicológica para evitar que a pessoa pense antes de clicar.
3. Links que não correspondem ao serviço real
Ao passar o rato sobre o link (sem clicar), pode ver o endereço real.
Exemplo:
-
Texto do link:
login.mailjet.com; -
Destino real:
mailjet-security-login.xyz;
Este é um dos sinais mais claros de phishing.
4. Pedidos inesperados de login
Serviços como Cloudflare ou cPanel raramente pedem confirmação por email.
Se receber um email a pedir login urgente, desconfie.
O mais seguro é abrir o serviço diretamente no browser, digitando o endereço manualmente.
O que fazer se receber um email suspeito
Se receber um email deste tipo:
-
Não clique em links;
-
Não descarregue anexos;
-
Verifique o remetente com atenção;
-
Aceda ao serviço diretamente pelo site oficial;
-
Se tiver dúvidas, contacte o seu técnico ou fornecedor.
Uma simples verificação pode evitar problemas sérios.
Porque estas fraudes são perigosas para pequenas empresas
Se um atacante conseguir acesso a contas como:
-
email profissional;
-
painel de alojamento (cPanel);
-
serviços de DNS (Cloudflare).
pode:
-
alterar o website;
-
enviar spam em nome da empresa;
-
roubar dados de clientes;
-
bloquear o acesso ao site.
Para pequenas empresas ou freelancers, isto pode significar perda de reputação e clientes.
Boas práticas para proteger o seu negócio
Algumas medidas simples reduzem muito o risco:
-
usar passwords fortes e únicas;
-
ativar autenticação de dois fatores (2FA);
-
verificar sempre o domínio dos emails;
-
manter sistemas atualizados;
-
usar filtragem anti-spam.
A formação e atenção dos utilizadores continua a ser a melhor defesa.
Conclusão
Os ataques de phishing estão cada vez mais sofisticados e muitas vezes imitam serviços legítimos como Mailjet, Cloudflare ou cPanel.
A melhor proteção é desconfiar de emails inesperados e verificar sempre antes de clicar.
Se tem um website ou utiliza email profissional para o seu negócio, é importante garantir que tudo está configurado de forma segura.
👉 Se quiser melhorar a segurança do seu site ou do seu email profissional, entre em contacto com Lunadelph Serviços ou peça um orçamento sem compromisso.